
FBI 专门发通报,只因一个中国开发者开源的 AI 渗透工具
如临大敌!一个中国开发者开源的软件,让 FBI 专门发了一份安全通报。
它叫 ARTEX,是一套 AI 自主渗透测试框架。接入 Claude、GPT、DeepSeek 等模型后,多个 Agent 可以自己规划任务、调用安全工具、分析结果,继续寻找下一步突破口。FBI 11 月 13 日警告,攻击者已将它用于多个行业的网络入侵,部分案例从选定目标到拿到高权限,不到三小时。
ARTEX 的作者网名 Autumn-27。微步在线创始人薛锋介绍,他是公司的一名威胁检测工程师,ARTEX 起初是他的个人项目。今年 9 月,这个项目还拿下了百度安全「Agent+」攻防能力挑战赛冠军。
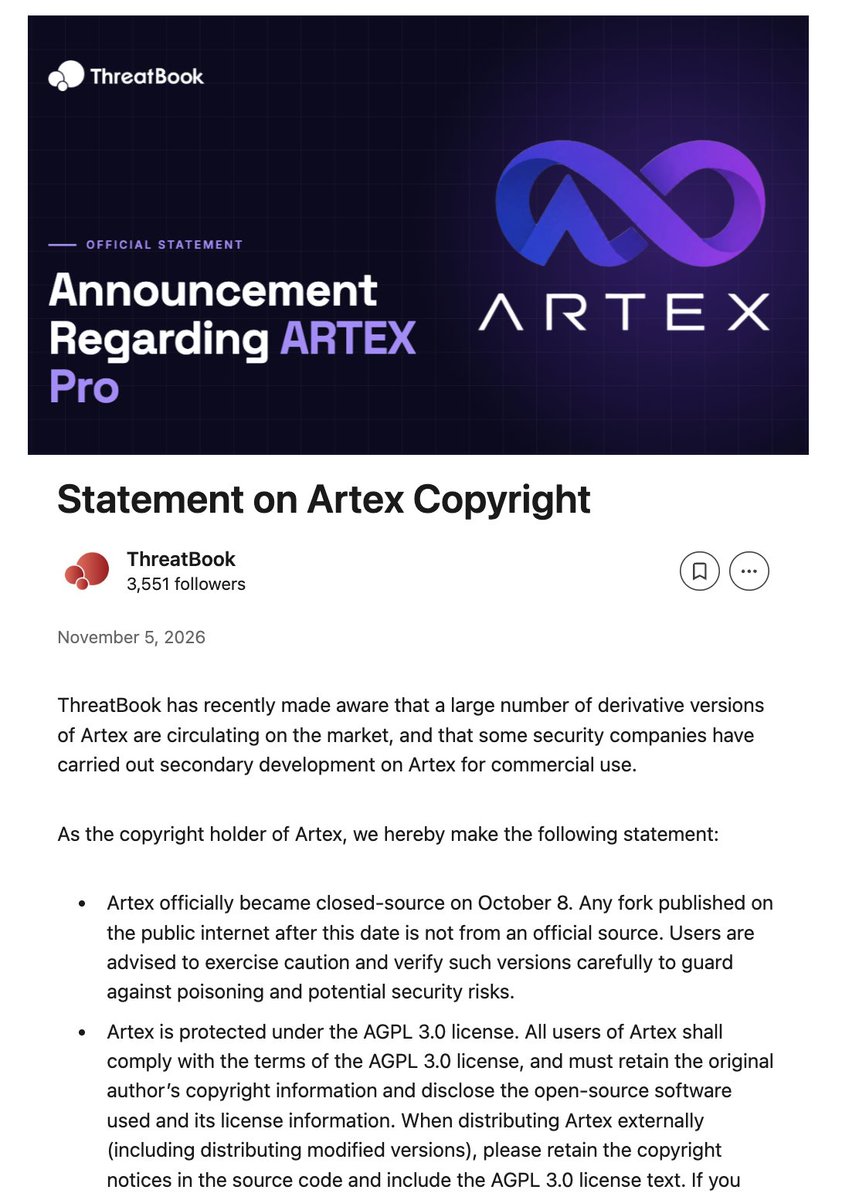
原本用来帮企业找漏洞的工具,后来被攻击者拿去攻击韩国金融机构。10 月 8 日,作者发布声明,称恶意攻击与自己无关,违背了项目初衷,并宣布停止更新、转为闭源。但已经流传出去的副本和分支,还在继续传播。
作者所在的微步在线(ThreatBook),是一家成立于 2015 年的网络安全公司,主要做威胁情报、攻击检测和响应,如今也在开发 AI 安全产品。ARTEX 作者随后牵头开发了公司的 RedAgents 平台,其中包含商业版 Artex Pro。