
Claude Code 配置权限规则,防止 AI 代理读取 SSH、AWS 密钥
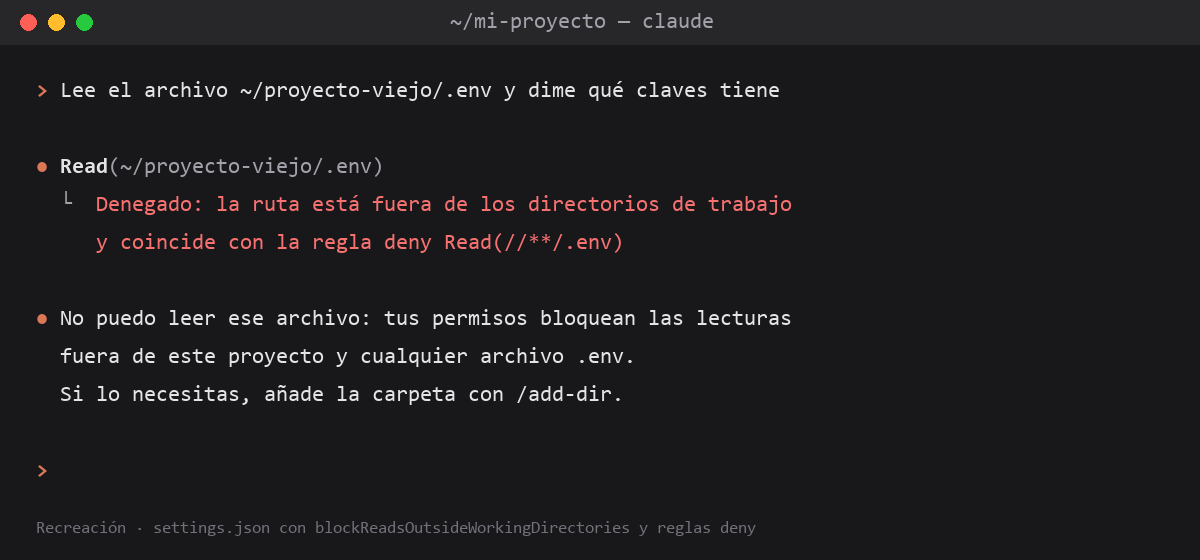
AI 代理在你的电脑上工作时,可能会读取到你不想让它看到的敏感文件。安全研究员 Ivan Perez 提醒,攻击者可以通过隐藏指令,诱导 AI 代理读取它有权限访问的所有文件,包括 SSH 密钥、AWS 凭证和 .env 文件。
如果你使用 Claude Code,可以通过配置权限规则,把 AI 代理限制在项目文件夹内。打开 ~/.claude/settings.json 文件,添加以下配置:
{
"permissions": {
"blockReadsOutsideWorkingDirectories": true,
"blockWritesOutsideWorkingDirectories": true,
"deny": [
"Read(//**/.env)",
"Read(~/.ssh/**)",
"Read(~/.aws/**)"
]
}
}
前两行配置会禁止 AI 代理在项目文件夹外进行读写操作,即使开启了 bypass 模式也不生效。deny 列表则会直接拦截所有 .env 文件、SSH 密钥文件夹和 AWS 凭证文件夹的读取请求。如果需要让 AI 代理访问其他文件夹,可以使用 /add-dir 命令添加。
这个权限配置只作用于文件操作工具。如果要更彻底地隔离 AI 代理,可以在 Claude Code 中使用 /sandbox 命令开启沙箱模式。
配置完成后可以通过三个步骤验证是否生效:运行 claude --version 确认版本在 2.1.314 以上;运行 /status 查看 Setting sources 中是否加载了你的用户配置;尝试让 AI 代理读取一个 .env 文件,它应该会拒绝执行。
最后 Ivan Perez 提醒,不要把密钥以明文形式存储在电脑上。