
10项Claude Code防信息泄露配置,普通用户可按需选择
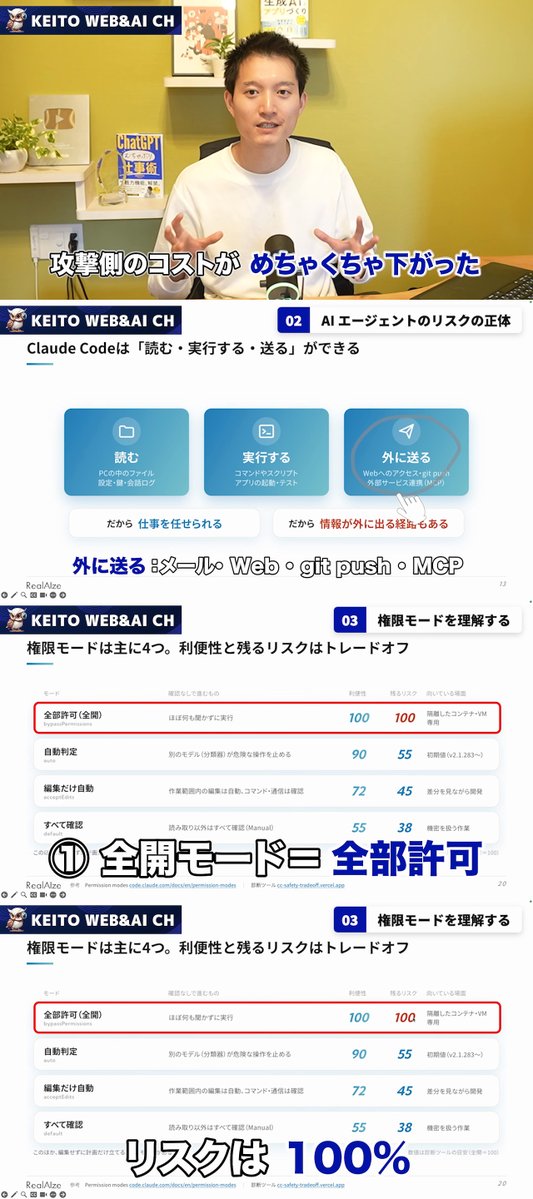
X用户keitowebai整理了10项避免Claude Code泄露信息的配置建议,分为基础必做和处理机密业务两类。
基础必做的配置共有7项:尽量不使用全开(bypass)模式,默认使用auto模式;在发送操作前设置ask权限,不想被触碰的内容设置deny权限,无论处于哪种模式都会触发拦截;不要在用户主目录启动Claude Code,要在对应项目文件夹中启动;API密钥要设置最小权限、短有效期和消费金额上限;对。env、.ssh、.aws、.gcloud这类敏感文件设置读取权限拒绝,禁止Claude Code读取;将对话日志的保留时长从30天调整为7天;每月通过/permissions命令梳理一次权限配置。
如果需要处理业务或机密内容,还要额外完成3项配置:将curl、wget、git push这类操作加入ask权限列表,避免通过修改命令写法绕过拦截;仅使用来源明确的MCP服务;通过/sandbox从操作系统层面做隔离,从系统层面拦截而非仅靠字符串规则拦截。
keitowebai提到,全部完成这些配置会带来不便,用户可以根据自身需求选择配置范围。他自己也会在主目录启动Claude Code,对看起来安全的工作直接使用全开模式。