
智能体权限层将成为AI堆栈核心板块
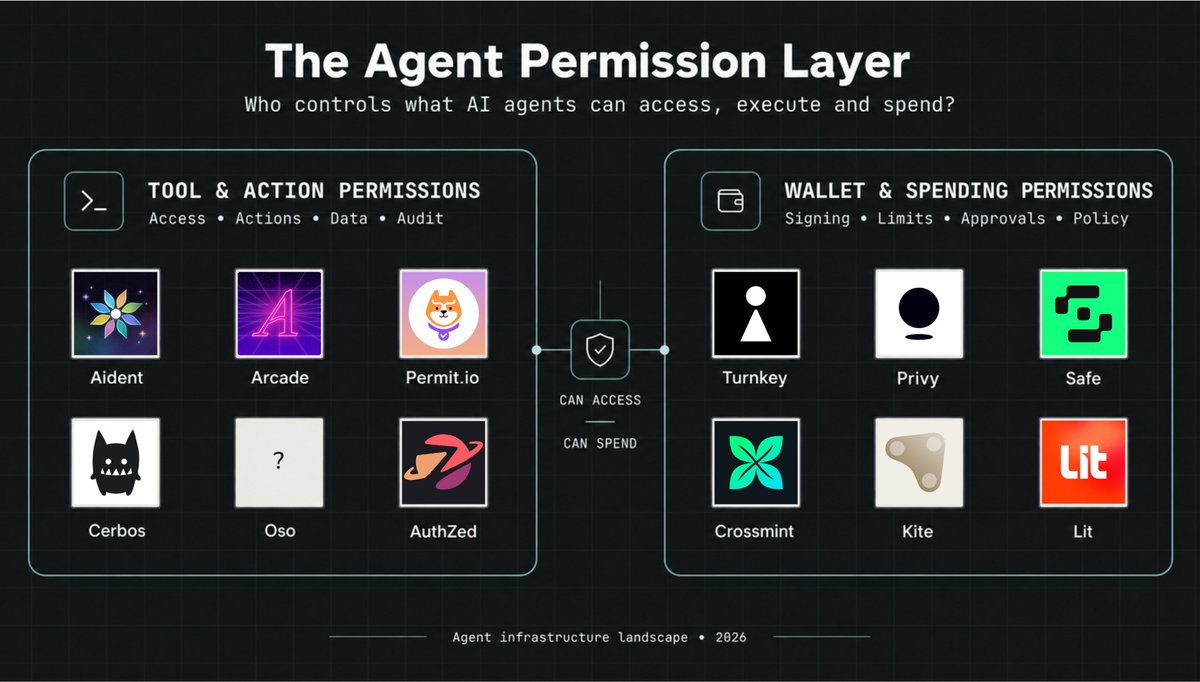
我认为智能体权限层格局中,权限层正在成为AI技术栈最重要的组成部分之一。
它正在成为一个真正的基础设施类别,原因如下:
→ MCP 正在为使用外部工具的智能体增加更严格的授权标准。
→ 像 AP2 这样的智能体支付系统现在使用可验证授权来证明用户批准了哪些操作。
→ Google 在 4 月将 AP2 捐赠给了 FIDO 联盟,以支持更广泛的标准化。
IMF 也确定了核心金融问题:由于 AI 行为是概率性的,支付需要确定性授权、结算和问责制。
我目前将智能体权限层分为两个市场:
[1] 工具和操作权限
这些项目管控智能体可以访问哪些应用、数据和功能:
@Aident_AI 为智能体提供了对 1000+ 应用和 27000+ 操作的访问。
@TryArcade 为 MCP 智能体提供身份验证、运行时、工具执行和治理,总融资额为 7200 万美元。
@permit_io MCP Gateway 在智能体工具调用执行前,应用身份、同意、人工批准和细粒度授权。
@cerbosdev 在每次工具调用、API 请求或数据检索时评估权限策略。
@authzed 使用 SpiceDB 关系图来限定智能体操作的范围。
随着企业将智能体从内部演示转移到生产环境,我认为这些公司会变得越来越重要。身份验证只能证明谁连接了,授权才会决定某个特定操作现在是否应该执行。
[2] 钱包和支出权限
从金融角度来看,这一块对我来说更重要。管理资金的智能体需要对资产、合约、收款方、交易规模、总预算和会话时长设置限制。
@turnkeyhq 可以限制交易、要求批准,并限制智能体可以访问的合约。
@privy_io ATXP 已经使用 Privy 为超过 100 万个智能体配置账户和钱包。
@safe Security Hub 监控配置,保护了链上资产超过 600 亿美元。
@crossmint 它的 lobstercash 产品正在集成 Mastercard Agent Pay + 可验证意图。
@GoKiteAI 增加了美元会话限额、Passkey 批准,以及跨 Base、Tempo、Solana 的跨链支付路由。
@LitProtocol 提供可编程密钥和策略控制签名。
没有独立权限层,智能体就无法控制有意义的数据或资本。价值应该会积累在能够做到以下几点的基础设施周围:
- 验证委托
- 执行前强制实施策略
- 需要时请求人工批准
- 生成完整审计轨迹
如果智能体不能被信任去执行操作,那么智能体数量再多也没有意义。
本文由 AI 翻译自英文原帖,技术名词保留英文。
查看 X 原帖