
REA不止是逆向工具,能改造成商业级安全工具
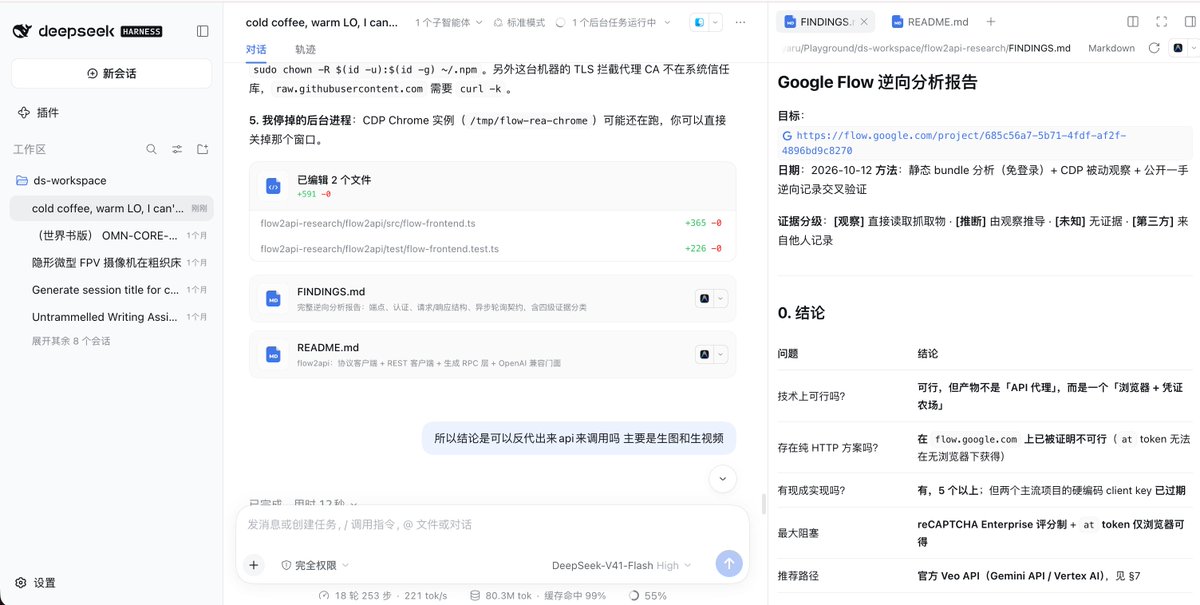
博主@GeekCatX分享了自己研读REA源码后对其架构的看法,称它并不是一款普通小工具。
REA接入的MCP矩阵包含170个专业工具、127条命令行界面命令和37个预置技能,数量规模远超普通工具。
多数人只将REA看作简单逆向工具,实际上克隆代码后进行二次编排,它底层就是一套全自动代码审计与协议重构引擎。
读懂REA架构后,至少可以衍生出5个商业级落地方向:
第一个方向是网站全链路安全审计,从源码定位、交互抓包、数据流跟踪到自动化生成漏洞排查报告,可以把原本需要数天的人工审计缩短到几分钟。
第二个方向是Web复杂协议逆向转API,针对很多大厂前端未对外公开接口的情况,REA可以自动化解析抓包流、时序依赖与签名逻辑,直接重构成标准的RESTful API。
博主实测验证,使用一款大厂的Web流程跑完全流程,时序拆解和请求链梳理过程顺畅,秒级即可输出接口定义,这个方向的商业收益很高。
第三个方向是API越权与权限矩阵检测,针对软件即服务产品最担心的BOLA/BFLA越权问题,REA利用多账号重放和断言机制,可以一次性排查完垂直/水平越权、接口敏感字段泄漏问题。
第四个方向是外联与隐私外发分析,这是出海应用满足合规要求的刚需工具,REA可以自动监听系统进程、DNS与抓包流量,清晰排查引入的第三方SDK是否存在偷偷向外传输数据的行为。
第五个方向是老旧系统迁移与协议重建,可以解析专有文件格式、私有通信协议,以低成本实现跨平台重构与兼容。
博主给想要尝试这套方案的人提了关键技术提示:不要使用云端商用API处理复杂协议分析,很多模型的安全阈值设置过于死板,正常的网络报文和逆向逻辑经常被误判拒绝回答。
正确的做法是配合本地自部署的开源模型,比如本地运行DeepSeek开源权重,这种方式不存在审核误杀,数据也不会流出本地,逆向分析更快更准。
博主最后提醒,不要将这套能力用于破坏性用途,用在协议重构、白盒合规和DevSecOps领域,通过合规接单实现商业化才是正确方向。