
@Idov31发布Windows安全研究免费项目集合(25+)
检测工程师、红队成员、恶意软件分析师、逆向工程师和蓝队:如果你对 EDR 绕过、EDR 盲化、BYOVD、rootkit 或 Ring 0 技术感兴趣,@Idov31 发布了数量惊人的免费 Windows 安全研究内容。
Nidhogg:拥有25+ rootkit / EDR 篡改能力,可轻松集成到你的 C2 框架中。
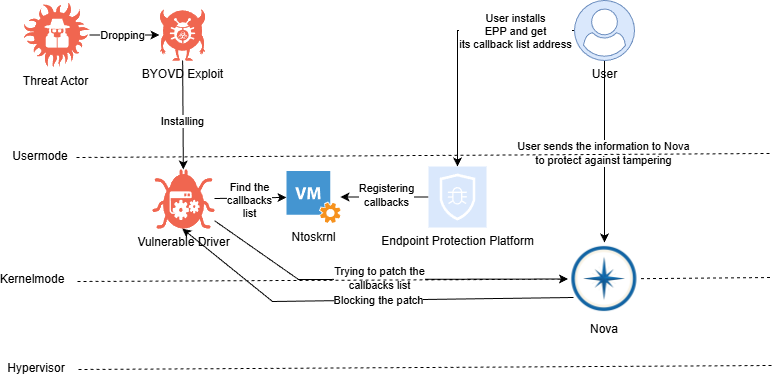
NovaHypervisor:当内核本身已经被破坏或被 BYOVD 滥用时,提供 VT-x + EPT 防御。
Jormungandr:Jormungandr 是 COFF 加载器的内核实现,允许内核开发人员在内核中加载和执行他们的 COFF 文件。
Cronos:一种新型睡眠混淆技术的概念验证(基于 Ekko),它利用可等待计时器对当前进程进行 RC4 加密,并将权限从 RW 改为 RX,以躲避内存扫描器。
Venom:Venom 是一个使用被窃取的浏览器套接字进行规避通信的库。
Sandman:Sandman 是一款后门程序,用于红队演练中在加固后的网络内工作。
MrKaplan:MrKaplan 是一款帮助红队成员清除执行痕迹以保持隐藏的工具。
他的博客内容还要深入得多:Windows 驱动、WinDbg、IRP/IOCTL、ObRegisterCallbacks、进程/线程/镜像回调、注册表回调、IRP + SSDT 钩子、APC 注入、内核到用户注入、AMSI 绕过、ETW/ETW-TI 篡改、凭据访问、PPL、回调移除/篡改,以及 EDR 实现可见性所依赖的原语。
然后你会接触到 PatchGuard、KVA Shadow、CR3/地址空间内部结构、VBS、VTL0/VTL1、HVCI、VMX、VMCS、VM-exits、VMCALL、EPT、EPT 钩子,以及一个更大的问题:当 Ring 0 本身已经不可信时,你要如何防护端点?
红队成员:研究 EDR 绕过/盲化、内核后利用、BYOVD、隐蔽执行、睡眠混淆和非常规 C2。
检测工程师 + 蓝队:研究攻击者可以操纵哪些遥测、回调和信任边界。
恶意软件分析师 + 逆向工程师:看看现代内核技术在底层实际上是什么样的。
光是免费的《Ring0 之王》系列就足够你研究很长时间,而各个项目的 writeup 把理论转化成了实际实现。
这是一个少见的、满是概念验证的 GitHub,基本上就是一个公开的 Windows 攻防研究实验室。
把它加入书签。克隆仓库。趁现在所有内容还是公开的,保存好这些参考资料。
#DetectionEngineering #RedTeam #MalwareAnalysis #ReverseEngineering
本文由 AI 翻译自英文原帖,技术名词保留英文。
查看 X 原帖